La conférence « Histories of tracking » 2026
Première rédaction de cet article le 5 octobre 2026
Du 30 septembre au 2 octobre, j'ai eu le plaisir de participer à la conférence Histories of Tracking à l'université du Luxembourg. Cette conférence était consacrée à la surveillance exercée sur les utilisateurices, notamment dans le contexte du numérique. Voici quelques notes sommaires.
La conférence n'était pas diffusée en ligne ni enregistrée (donc
pas de surveillance possible 🤣). On y retrouvait des vieux
souvenirs comme le champ de l'en-tête HTTP Do Not
Track, jamais réellement respecté par les
serveurs. Sebastian Gießmann a dit qu'aujourd'hui, c'était plutôt
Do Always Track. (La technique de préservation de
la vie privée recommandée
aujourd'hui est le champ Sec-GPC, enregistré
à l'IANA.) 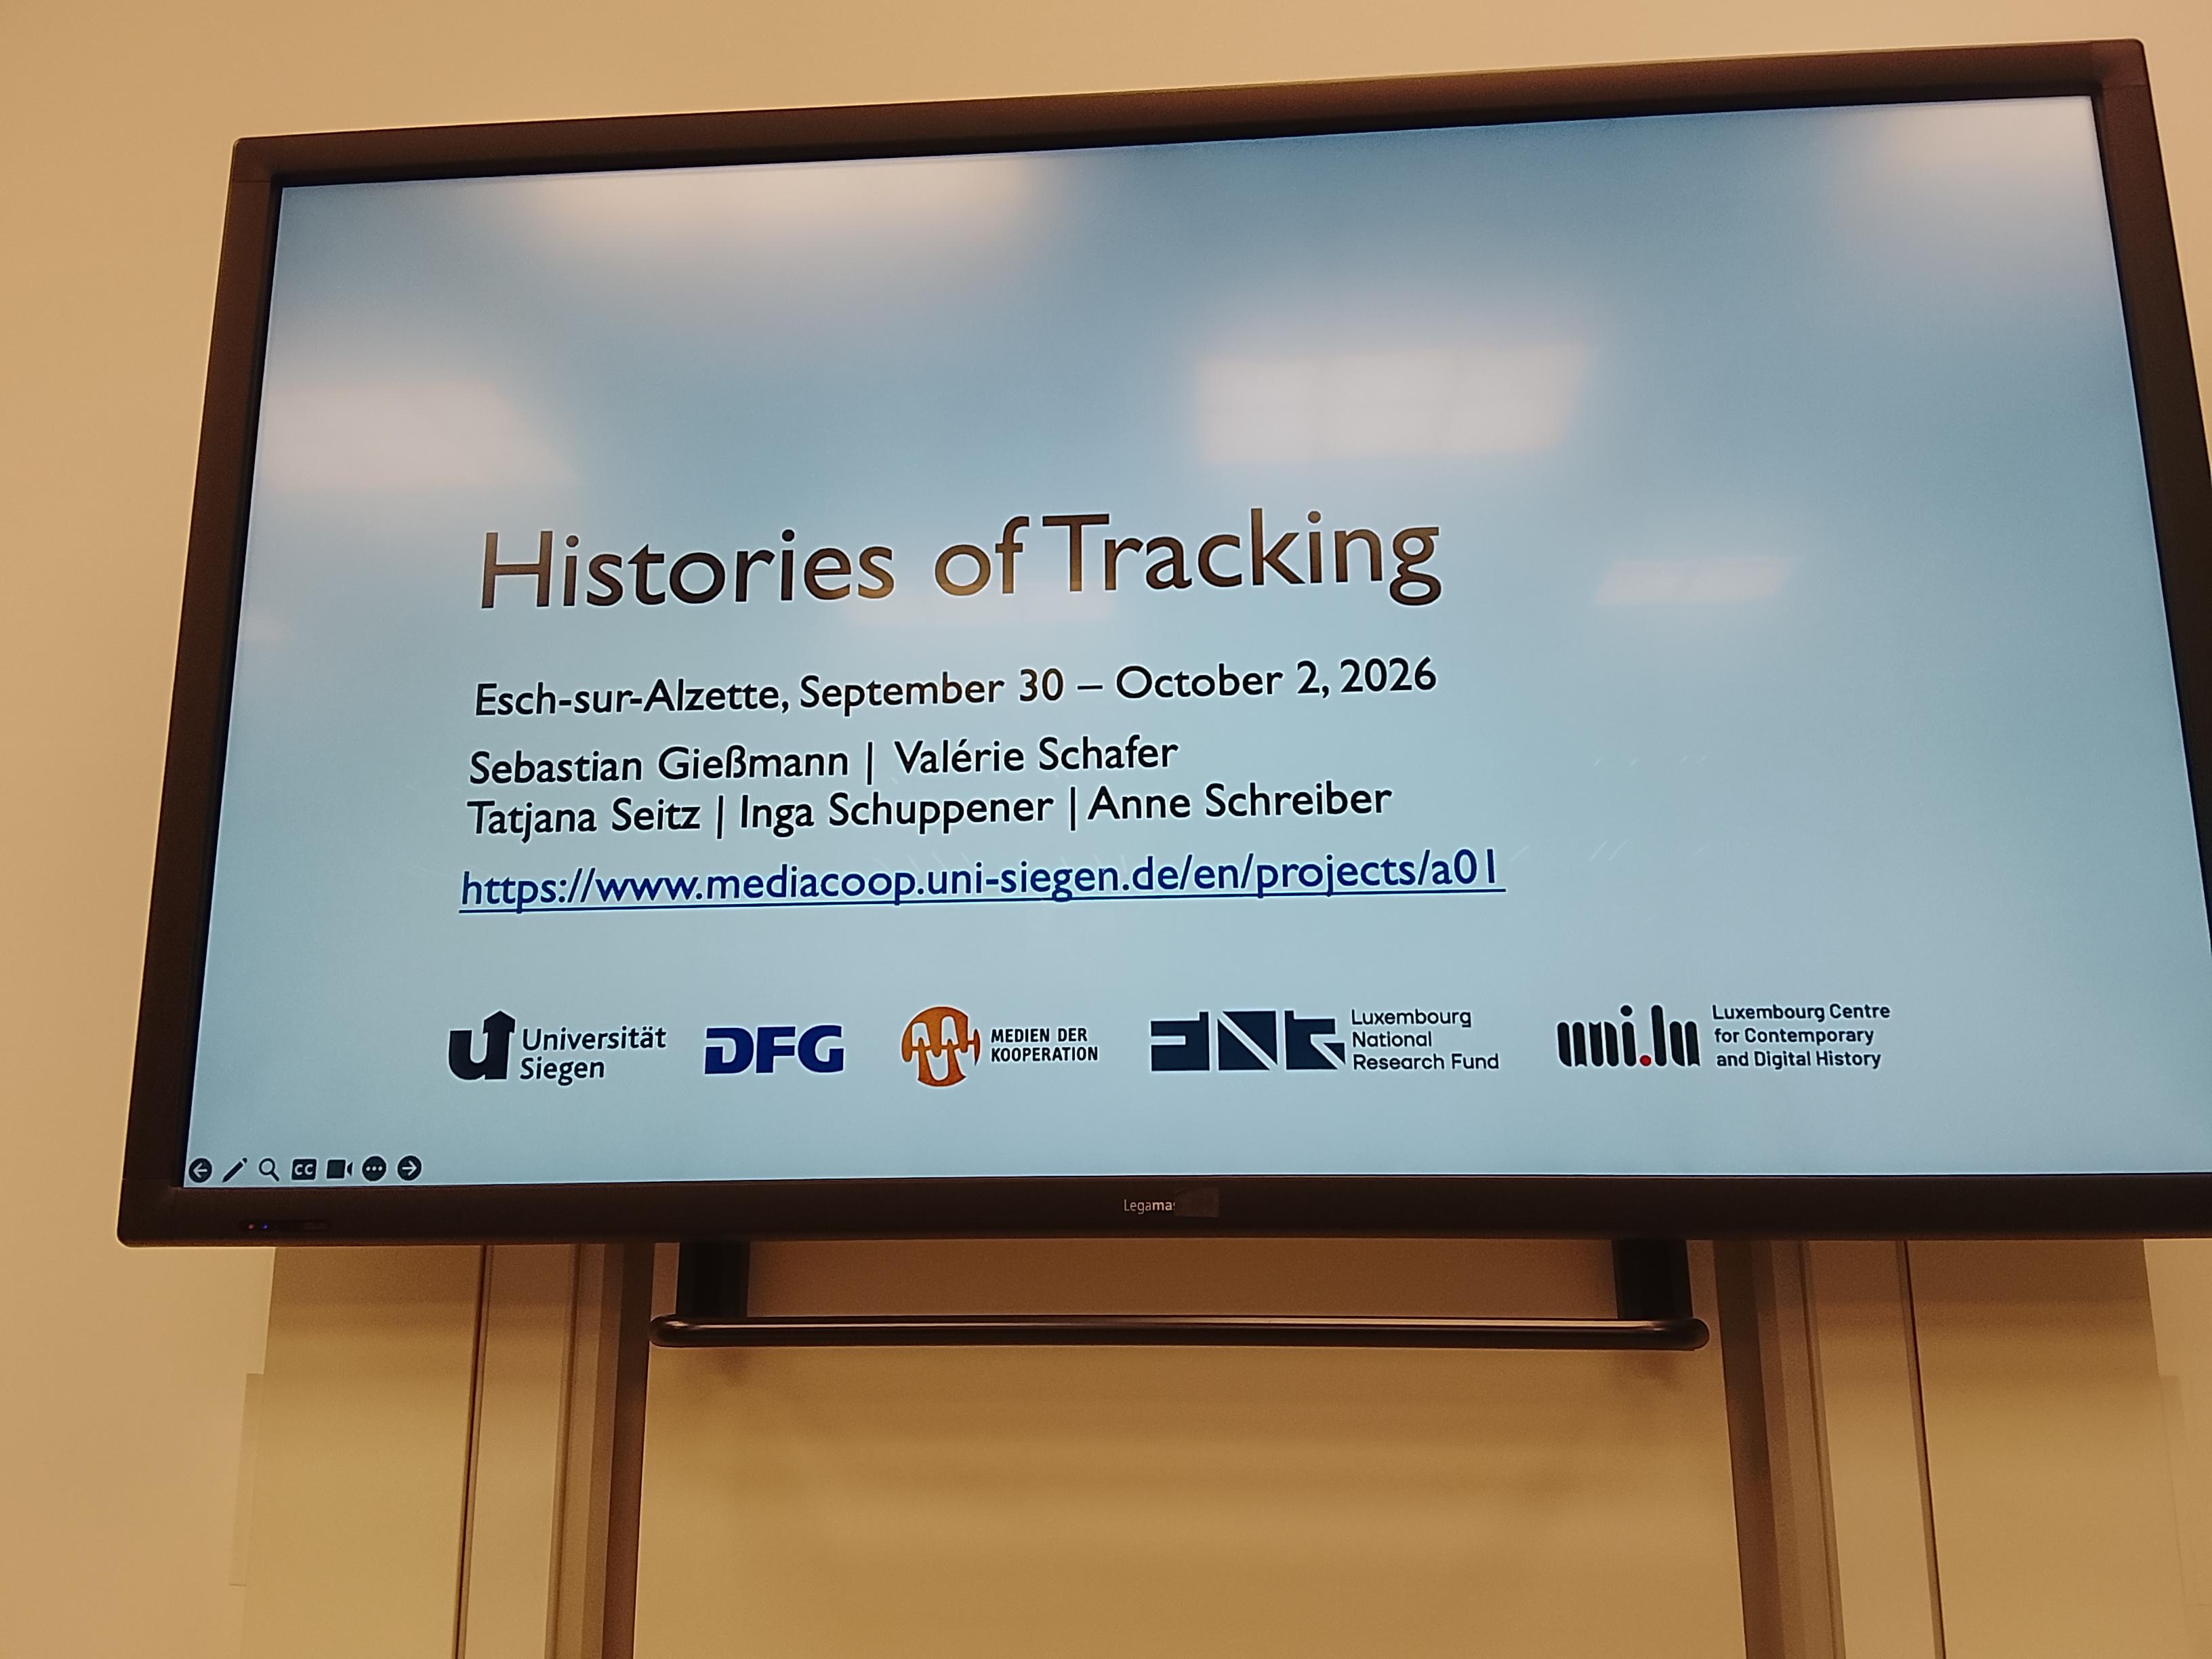
Matthew L. Jones a commencé par une introduction sur l'histoire de la surveillance via les métadonnées. L'orateur a bien insisté sur le fait frappant que les lois sur la capture de données et la surveillance, même rejetées, finissent toujours par revenir sur la table au premier fait divers. Lutter contre ces lois est épuisant, c'est un jour de la marmotte perpétuel.
Cecilia Passanti a expliqué l'histoire de la biométrie en Afrique depuis les indépendances, lorsque des entreprises européennes comme Sinorg or Gallia profitaient de ces nouveaux marchés, sous prétexte, par exemple, de garantir l'absence de fraude aux élections, pour tester leurs produits, qu'elles allaient ensuite vendre dans le « Nord global ».
Rebecca Ciesielski a parlé entre autres de l'affirmation souvent entendue comme quoi les ordiphones écoutent en permanence et qu'on reçoit ensuite de la publicité en fonction de conversations qu'on a eu près d'un ordiphone allumé. Elle conclut que c'est techniquement possible (les applications doivent notifier qu'elles écoutent mais, si l'écran est éteint, cela ne se voit pas) mais pas prouvé, on n'a que des anecdotes (« je parlais de chaussures de sport avec ma compagne et j'ai eu tout à coup des publicités pour Nike »), et il est difficile de savoir si la régie publicitaire n'avait pas d'autre source (une utilisation d'un moteur de recherche juste avant ?).
Une partie particulièrement intéressante pour moi, car je ne connaissais pas le sujet, a été celle sur la surveillance des animaux. Christoph Borbach a décrit les systèmes de suivi de la faune sauvage, qui doivent être bien acceptés par ces « utilisateurs involontaires ». J'ai appris que les ratons laveurs sont particulièrement efficaces pour retirer leurs dispositifs de surveillance et que les pies coopèrent pour s'enlever ces exaspérants bagues et colliers. Et Vesna Schierbaum a fait un très bon exposé sur un sujet que je ne connaissais pas du tout, le « virtual fencing » ou, au lieu de mettre le bétail derrière des barrières physiques, on équipe les animaux d'un dispositif (connecté à l'Internet) qui les guide. C'est très peu utilisé en Europe mais courant en Argentine, en Nouvelle-Zélande, aux États-Unis, etc. Elle a cité deux entreprises, Monil et Halter. Le plus gros investisseur de la deuxième est Peter Thiel… Outre les questions sur le bien-être animal et sur la déshumanisation du travail des paysans, je note que ces dispositifs sont chers et enferment davantage les fermiers dans la dépendance technologique. Sans compter ce qui se passerait en cas de panne ou de piratage.
Moritz Feichtinger a présenté ses travaux sur les systèmes de surveillance militaires. (Et a rappelé qu'on pouvait déduire beaucoup de choses des métadonnées.) Saviez-vous que l'armée étatsunienne utilisait des drones de surveillance pendant la guerre du Vietnam ? Par contre, contrairement à ce qu'on voit aujourd'hui, en Ukraine, les vidéos n'étaient pas publiées. Un étudiant présent a demandé comment ils pouvaient piloter le drone à distance puisqu'il n'y avait pas encore d'Internet 😊.
La session de clôture a vu Azadeh Akbari présenter un triste bilan de la surveillance en Iran des années 1920 (sous le chah, donc) à aujourd'hui. Dans les prisons (aussi bien celles du chah que celles des mollahs), c'était souvent les prisonniers qui surveillaient, chaque groupe politique ou religieux observant en permanence les membres du groupe.
Ah, et il y a eu aussi l'intervention d'une, artiste, Clio Van Aerde, qui a notamment présenté sa curieuse performance de tour du Luxembourg en suivant strictement la frontière.
De mon côté, je présentais l'évolution, qui est loin d'être linéaire, de la réflexion sur la surveillance et la vie privée à l'IETF, depuis ses débuts. Vous pouvez accéder aux supports (et à leur source, en Typst).
Version PDF de cette page (mais vous pouvez aussi imprimer depuis votre navigateur, il y a une feuille de style prévue pour cela)
Source XML de cette page (cette page est distribuée sous les termes de la licence GFDL)